Gemini Notebook เพิ่มการควบคุม External Sharing ใน Admin Console
Google Workspace เพิ่มนโยบายแชร์ Gemini Notebook ออกนอกองค์กร 4 ระดับ ตั้งตามโดเมน หน่วยงาน หรือกลุ่มได้ โดยค่าเริ่มต้นปิดไว้
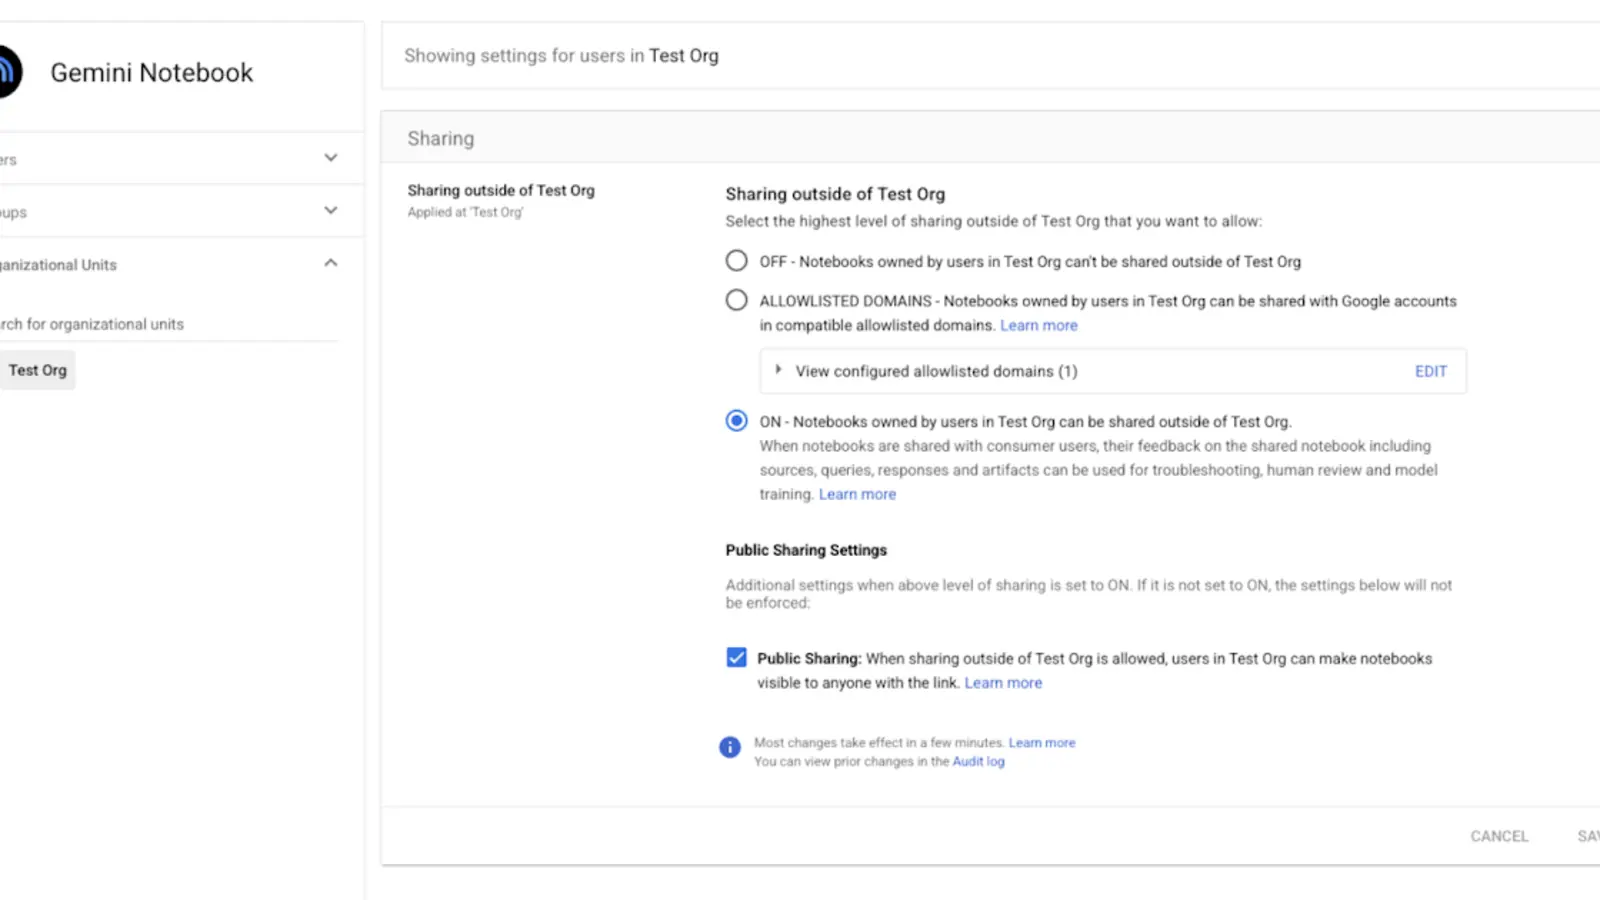
ผู้ดูแล Google Workspace กำหนดการแชร์ Gemini Notebook ภายนอกได้ 4 ระดับ: ปิด, เฉพาะ trusted domains, ระบุอีเมลภายนอก และเปิดด้วย public link พร้อมบังคับใช้ตาม domain, organizational unit หรือ group
เหมาะสำหรับ: องค์กรที่ใช้ Gemini Notebook กับเอกสารภายใน คู่ค้า หรือลูกค้า และต้องการนโยบายแชร์ที่ละเอียดกว่าการเปิดหรือปิดทั้งระบบประเด็นสำหรับนำไปทดลอง
สิ่งที่เปลี่ยน
จาก Admin console ผู้ดูแลเลือก policy การแชร์ภายนอกและผูกกับ domain, OU หรือ group ได้ ทำให้องค์กรแยกทีมที่ต้องร่วมงานกับคู่ค้าออกจากทีมที่ใช้ข้อมูลภายในเท่านั้น
การเปิดให้ใช้และข้อจำกัด
Google ระบุว่าเริ่มทยอยเปิดวันที่ 10 กันยายนและอาจใช้เวลาสูงสุด 15 วัน รองรับ Google Workspace ทุกแผน ค่าเริ่มต้นเป็น Off การมีสิทธิ์ในแผนไม่ได้หมายความว่าผู้ใช้จะเห็น setting ทันทีในวันแรก
ผลต่อองค์กรไทย
ควรกำหนด trusted domains ให้ตรงนิติบุคคลของคู่ค้าและหลีกเลี่ยง public link สำหรับ notebook ที่มีข้อมูลลูกค้า สัญญา หรือข้อมูลส่วนบุคคล การเปิดแชร์ต้องทำคู่กับ classification, owner และรอบทบทวนสมาชิก
วันที่และหลักฐาน
ประกาศและเริ่ม rollout วันที่ 10 กันยายน 2026 ไม่พบวันที่แก้ไขบทความต้นทางแยก
ก่อนเริ่มใช้งาน
- คงค่า Off สำหรับกลุ่มทั่วไปก่อน
- จัดทำ allowlist trusted domains
- แยก OU/group สำหรับงานร่วมกับคู่ค้า
- ห้าม public link สำหรับข้อมูลจำกัด
- ทดสอบด้วยบัญชีภายนอกและทบทวน audit log
คำถามที่พบบ่อย
เปิดให้ทุกแผนแล้วทุกบัญชีเห็นทันทีหรือไม่?
ไม่ Google ระบุการทยอยเปิดสูงสุด 15 วัน และผู้ดูแลยังต้องกำหนด policy
Trusted domain แทนการตรวจสิทธิ์รายไฟล์ได้หรือไม่?
ไม่ได้ นโยบายโดเมนเป็นชั้นควบคุมหนึ่ง องค์กรยังต้องตรวจเจ้าของ แหล่งข้อมูล สมาชิก และข้อมูลส่วนบุคคลใน notebook
แหล่งข้อมูลที่ใช้ตรวจสอบ
เราแยกข้อมูลจากผู้ให้บริการออกจากคำแนะนำของ TechTouch อย่างชัดเจน ฟีเจอร์ ราคา และเงื่อนไขอาจเปลี่ยนแปลง ควรตรวจข้อมูลล่าสุดในวันที่จัดซื้อ